

¿Qué es un IP stresser y qué es un IP booter?
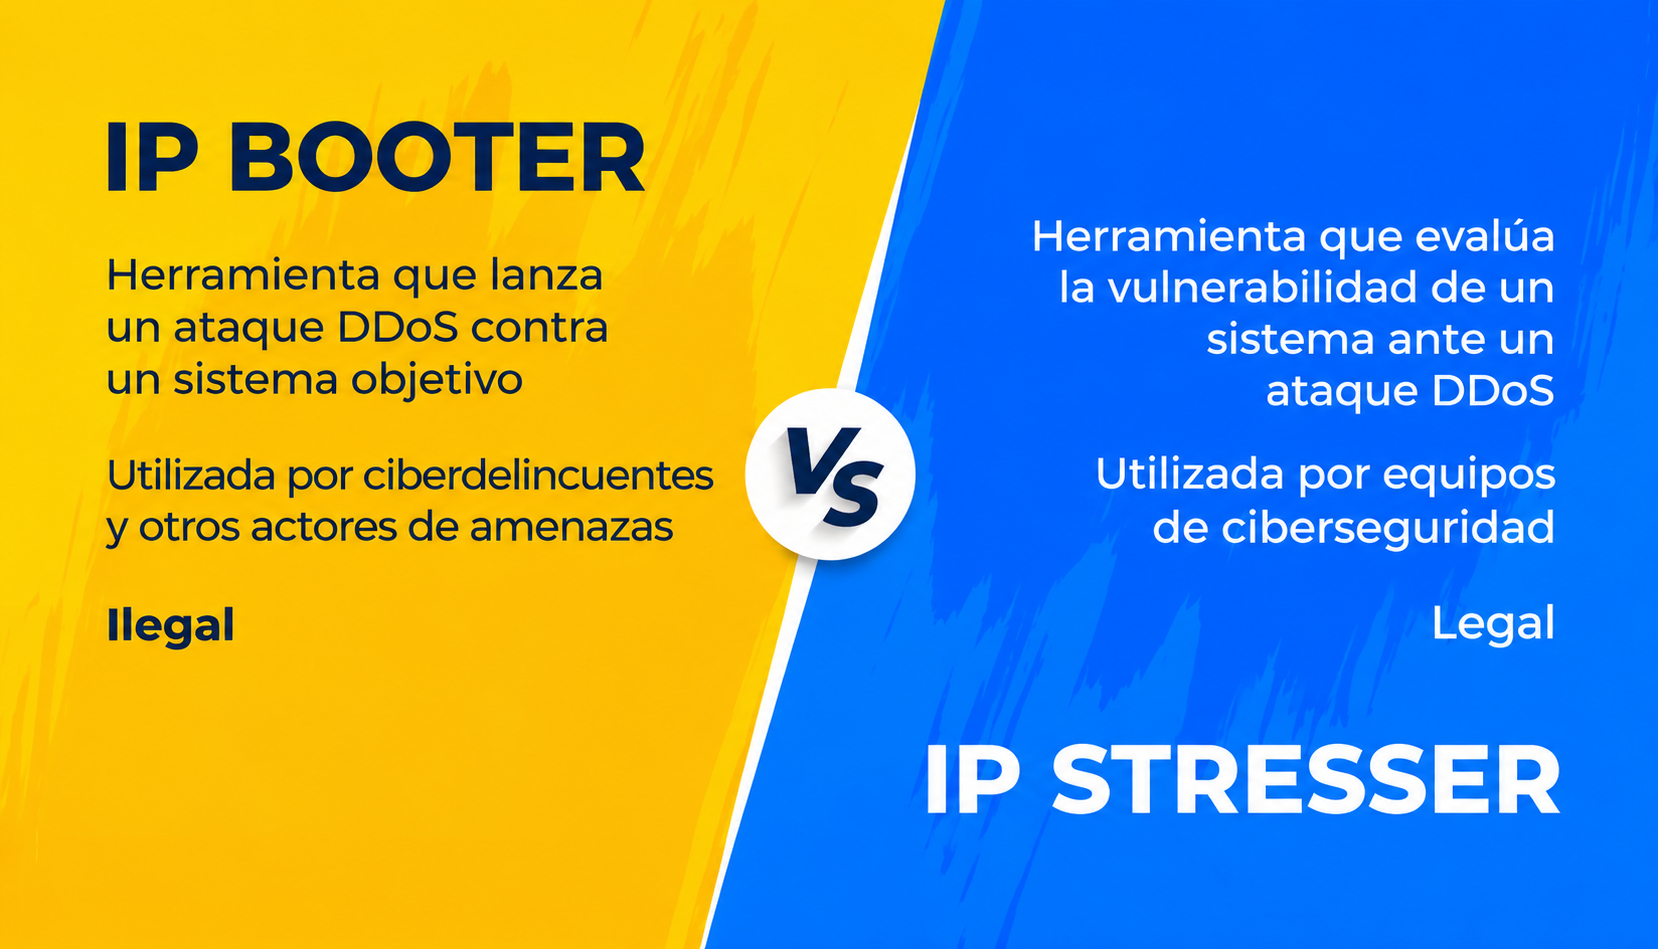
Un IP stresser es una herramienta que genera grandes cantidades de tráfico hacia una dirección IP o un dominio para comprobar cuánto puede soportar una red o un servidor. Aunque originalmente se diseñaron para realizar pruebas de rendimiento, algunas de estas herramientas se utilizan como IP booters para lanzar ataques DDoS contra terceros.
La principal diferencia está en su finalidad:
-
IP stresser (uso legítimo): permite a empresas y profesionales de ciberseguridad simular picos de tráfico, como los que se producen durante el Black Friday o en torneos de videojuegos. Sirve para evaluar la capacidad de los servidores, los balanceadores de carga y los sistemas de protección contra DDoS.
-
IP booter (uso malicioso): es un servicio que permite lanzar ataques DDoS contra servidores ajenos, normalmente a cambio de una pequeña cantidad de dinero. Su objetivo es saturarlos e interrumpir su funcionamiento.
¿Cómo funcionan los IP stressers gratis?
Algunos servicios anuncian versiones gratuitas para atraer usuarios. Los modelos más habituales son:
-
Pruebas de duración limitada: ofrecen pruebas de aproximadamente un minuto para demostrar su capacidad.
-
Acceso mediante CAPTCHA o cuestionarios: permiten realizar una prueba breve después de completar una tarea.
-
Bonificaciones por recomendación: ofrecen créditos gratuitos por invitar a otros usuarios.
¿Es legal usar un IP stresser?
Depende de si tienes autorización para realizar la prueba y de cómo utilices la herramienta. Un IP stresser no es necesariamente ilegal, pero emplearlo para atacar sistemas ajenos puede constituir un delito.
La diferencia es la siguiente:
-
Pruebas autorizadas (legales): puedes realizar pruebas de estrés en una red o servidor de tu propiedad, o cuando cuentas con el permiso explícito de su responsable. Este uso forma parte de las auditorías de seguridad conocidas como white hat o hacking ético.
-
Ataques no autorizados (ilegales): saturar un servidor ajeno sin permiso puede infringir las leyes de delitos informáticos, como la Computer Fraud and Abuse Act (CFAA) de Estados Unidos o la Computer Misuse Act del Reino Unido. Los responsables pueden enfrentarse a multas, penas de prisión y otras consecuencias legales.
Casos reales de intervención policial:
-
Operación Power Off (2018): las autoridades estadounidenses desmantelaron varios servicios de booters, incautaron dominios y emprendieron acciones contra sus operadores por facilitar ataques DDoS.
-
Operaciones europeas: Europol ha coordinado acciones internacionales contra plataformas de ataques DDoS por encargo, incluyendo el cierre de servicios de booters y la identificación de sus responsables.:
En resumen: si utilizas un IP stresser gratis, asegúrate de hacerlo únicamente en sistemas que controles o para los que tengas autorización. Lanzar ataques contra terceros puede tener consecuencias penales.
¿Cómo funciona un IP Stresser?
Un IP stresser o IP booter funciona generando grandes volúmenes de tráfico hacia una dirección IP o un servidor. Cuando se utiliza con fines maliciosos, intenta agotar sus recursos y provocar interrupciones del servicio.
Estos son sus principales componentes:
1. Interfaz de usuario
Normalmente, los booters ofrecen un panel web desde el que se configura el objetivo, el tipo de tráfico y la duración e intensidad del ataque.
2. Infraestructura utilizada
-
Botnets: redes de dispositivos comprometidos, como routers, equipos IoT y ordenadores, que pueden enviar grandes cantidades de solicitudes TCP, UDP o HTTP.
-
Servidores en la nube: algunos operadores utilizan servidores con gran ancho de banda para generar tráfico y ampliar la capacidad de los ataques.
3. Tipos de ataques
-
Ataques volumétricos: generan grandes cantidades de tráfico, por ejemplo, mediante técnicas de amplificación UDP, DNS o NTP.
-
Ataques de protocolo: como las inundaciones TCP SYN o ACK/FIN, buscan agotar los recursos de red del servidor.
-
Ataques a la capa de aplicación: utilizan numerosas solicitudes HTTP GET o POST para sobrecargar los procesos de un servidor web.
4. Suplantación y ocultación de IP
Algunos ataques utilizan direcciones IP de origen falsificadas para ocultar su procedencia y dificultar los bloqueos basados en IP.
5. Sistemas de comando y control (C&C)
Los operadores de botnets pueden coordinar los dispositivos comprometidos mediante canales de comunicación y protocolos específicos, organizando así el envío simultáneo de tráfico.
¿Cómo se desarrolla un ataque?
De forma general, el proceso sigue estas fases:
-
El atacante accede a un servicio de booter.
-
Selecciona un método de ataque, como la amplificación UDP.
-
Configura como objetivo la dirección IP de un servidor, por ejemplo, uno de videojuegos.
-
El servicio comienza a enviar tráfico y puede provocar aumentos de latencia o dejar el servidor fuera de servicio.
¿Deberías utilizar una VPN para protegerte de un ataque DDoS?
Aunque una VPN no puede neutralizar por completo un ataque DDoS de gran envergadura, ofrece defensas clave contra los ataques del tipo IP stresser:
Ocultación y cambio de dirección IP
Una VPN como UFO VPN permite que los sitios y servicios a los que te conectas vean la IP pública del servidor VPN en lugar de tu IP original. Cambiar de servidor también puede cambiar la IP visible, lo que dificulta que alguien utilice esa dirección para atacarte directamente.
2. Distribución y filtrado del tráfico
Algunas infraestructuras VPN cuentan con sistemas para distribuir o filtrar el tráfico entre servidores. Estas medidas pueden reducir el impacto de determinados ataques, aunque su eficacia depende de las protecciones que tenga el proveedor.
3. Túneles cifrados
El cifrado de una VPN protege el tráfico entre tu dispositivo y el servidor VPN frente a posibles interceptaciones en la red. Sin embargo, el cifrado no impide por sí mismo que un atacante sature una conexión mediante DDoS.
4. Kill Switch
UFO VPN ofrece la función Kill Switch, que puede interrumpir el tráfico de Internet si se pierde la conexión VPN. Así se reduce el riesgo de exponer accidentalmente tu IP original cuando la VPN se desconecta. Su disponibilidad puede depender de la versión o el plan.
5. Conexiones Multi-Hop
Algunas VPN permiten dirigir el tráfico a través de varios servidores para añadir una capa de privacidad. Esta función dificulta la identificación directa de la conexión original, aunque no sustituye a una solución especializada contra DDoS.
Cómo proteger tu IP con UFO VPN
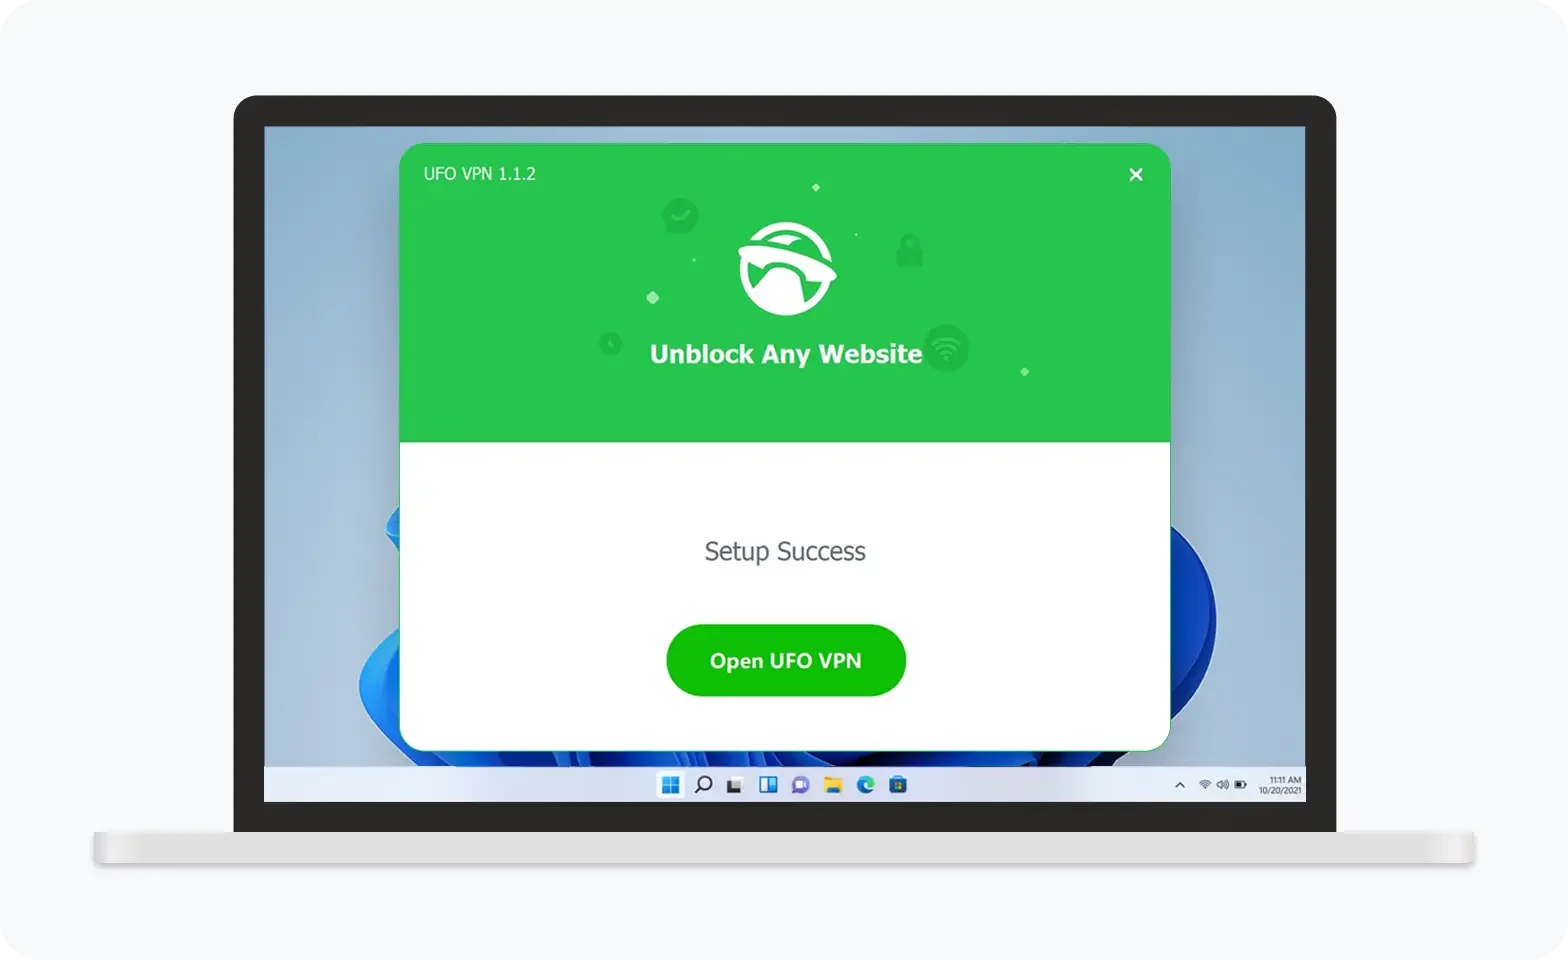
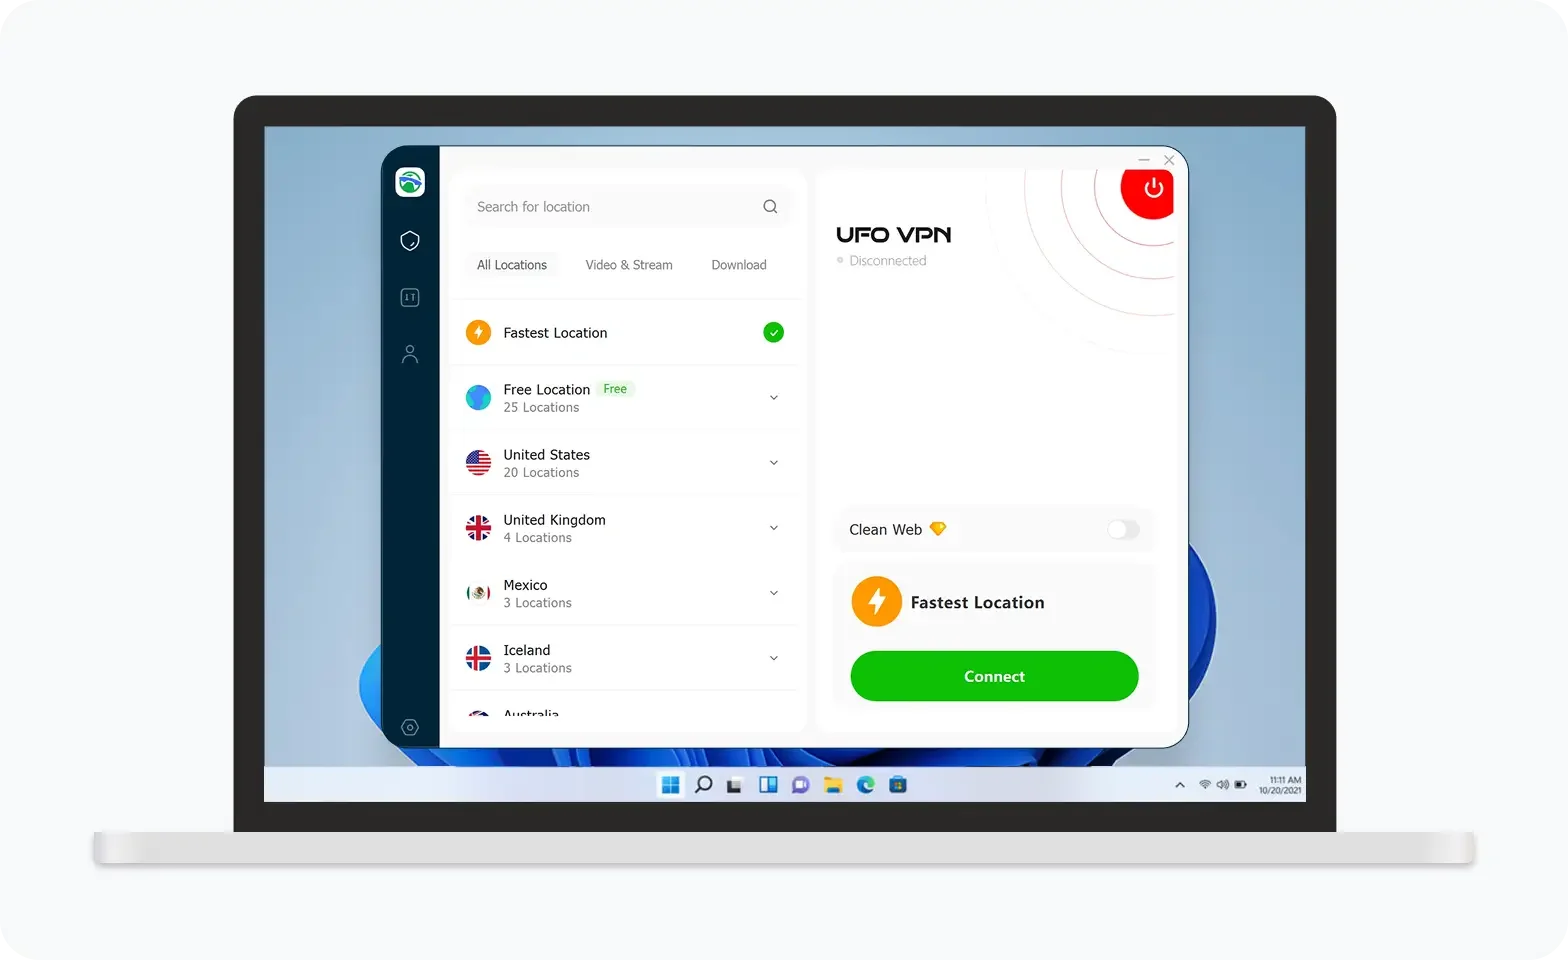
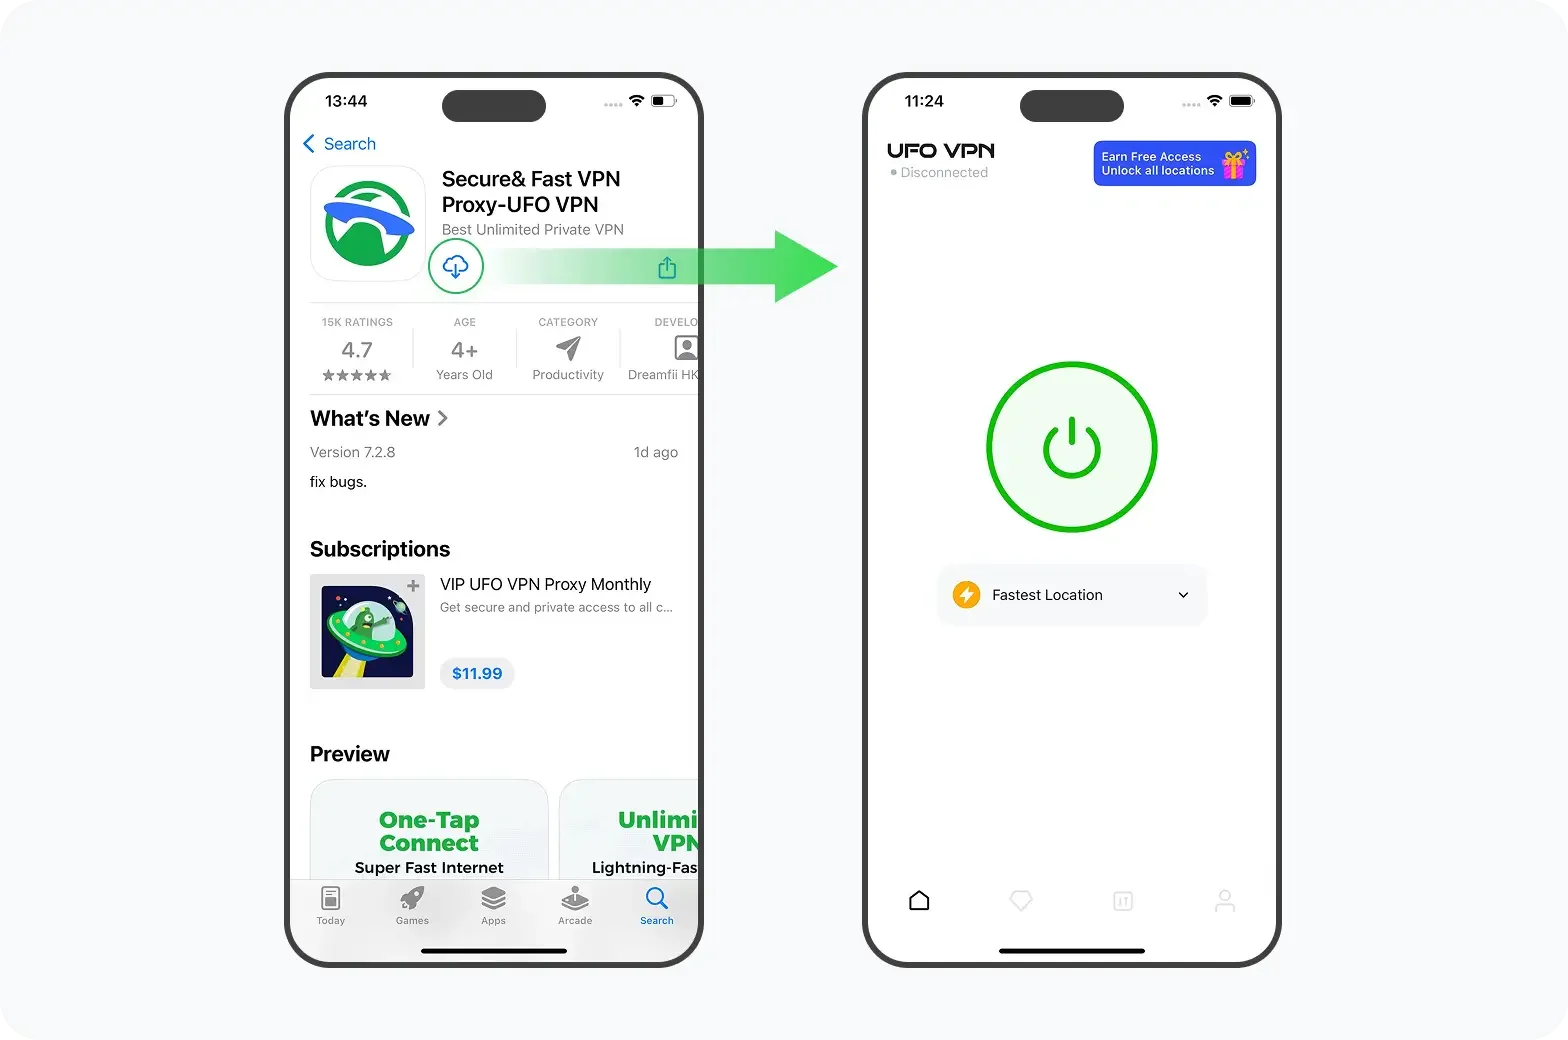
UFO VPN es una VPN todo en uno que ofrece acceso ilimitado a streaming en 4K en plataformas como Netflix, Disney Plus, juegos sin lag como PUBG, Roblox y CODM, y redes sociales como YouTube, X y Facebook, entre otras.
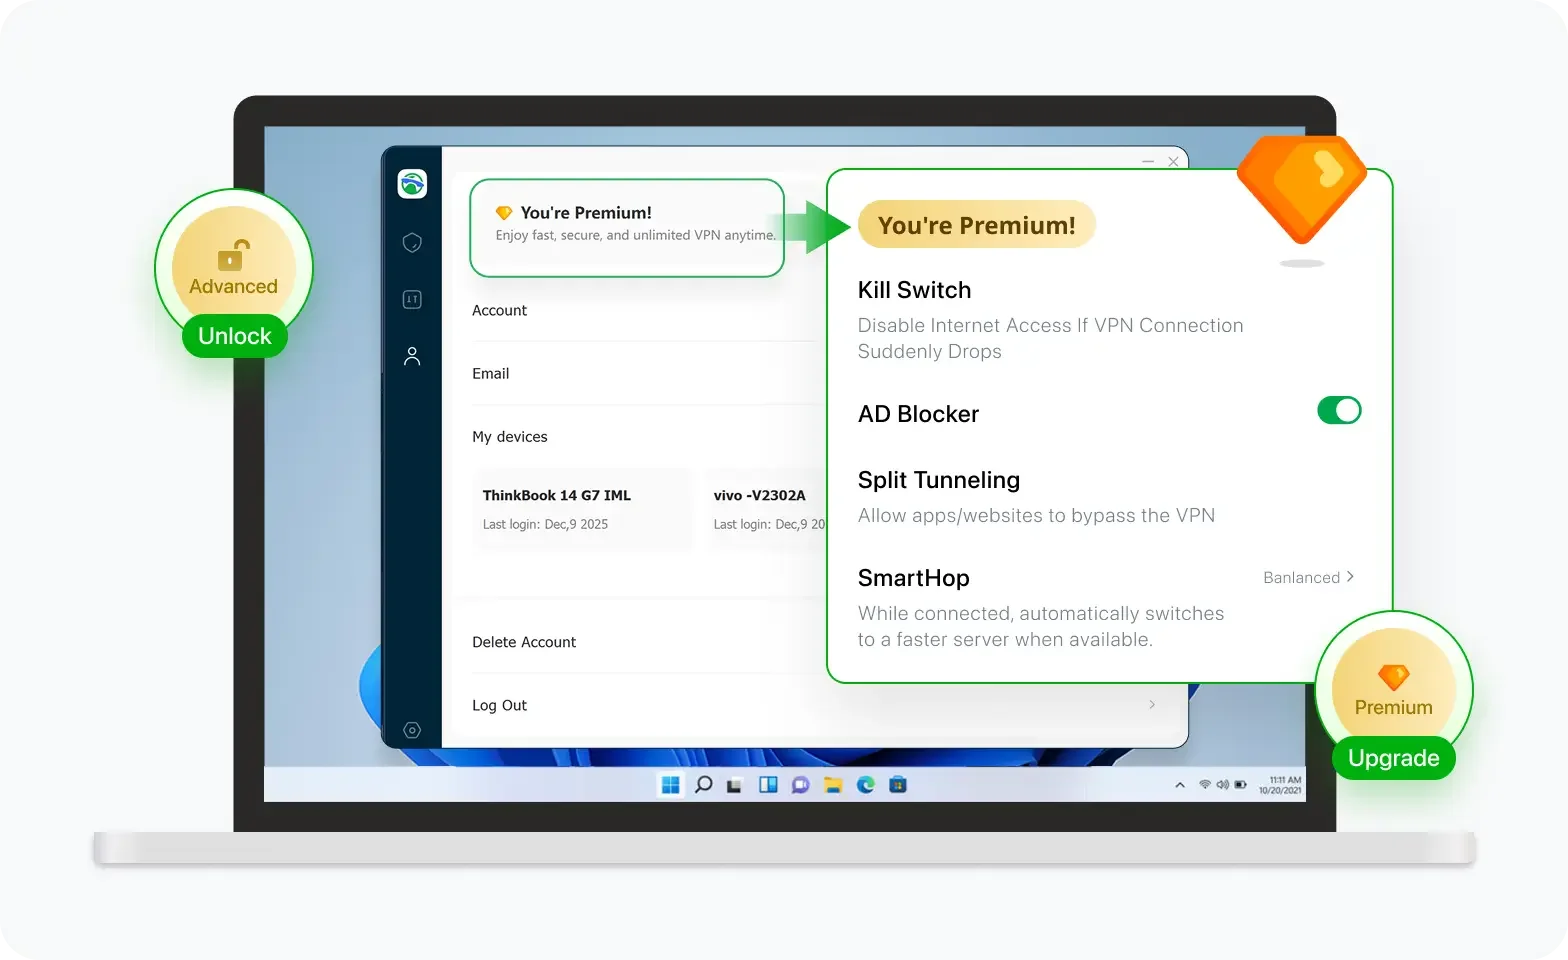
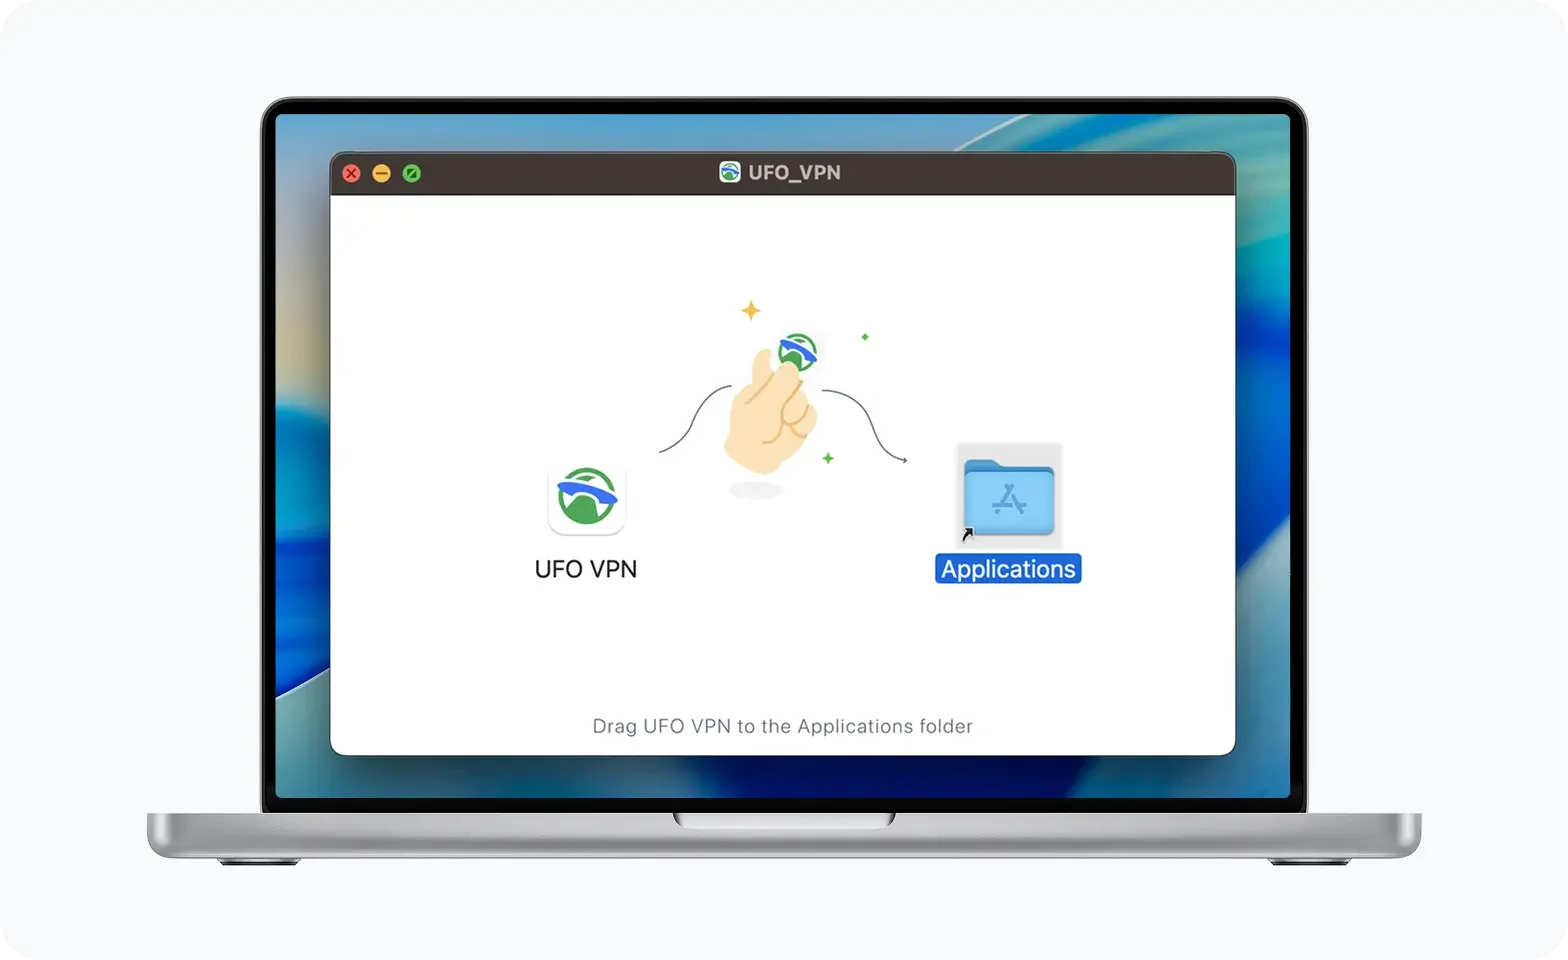
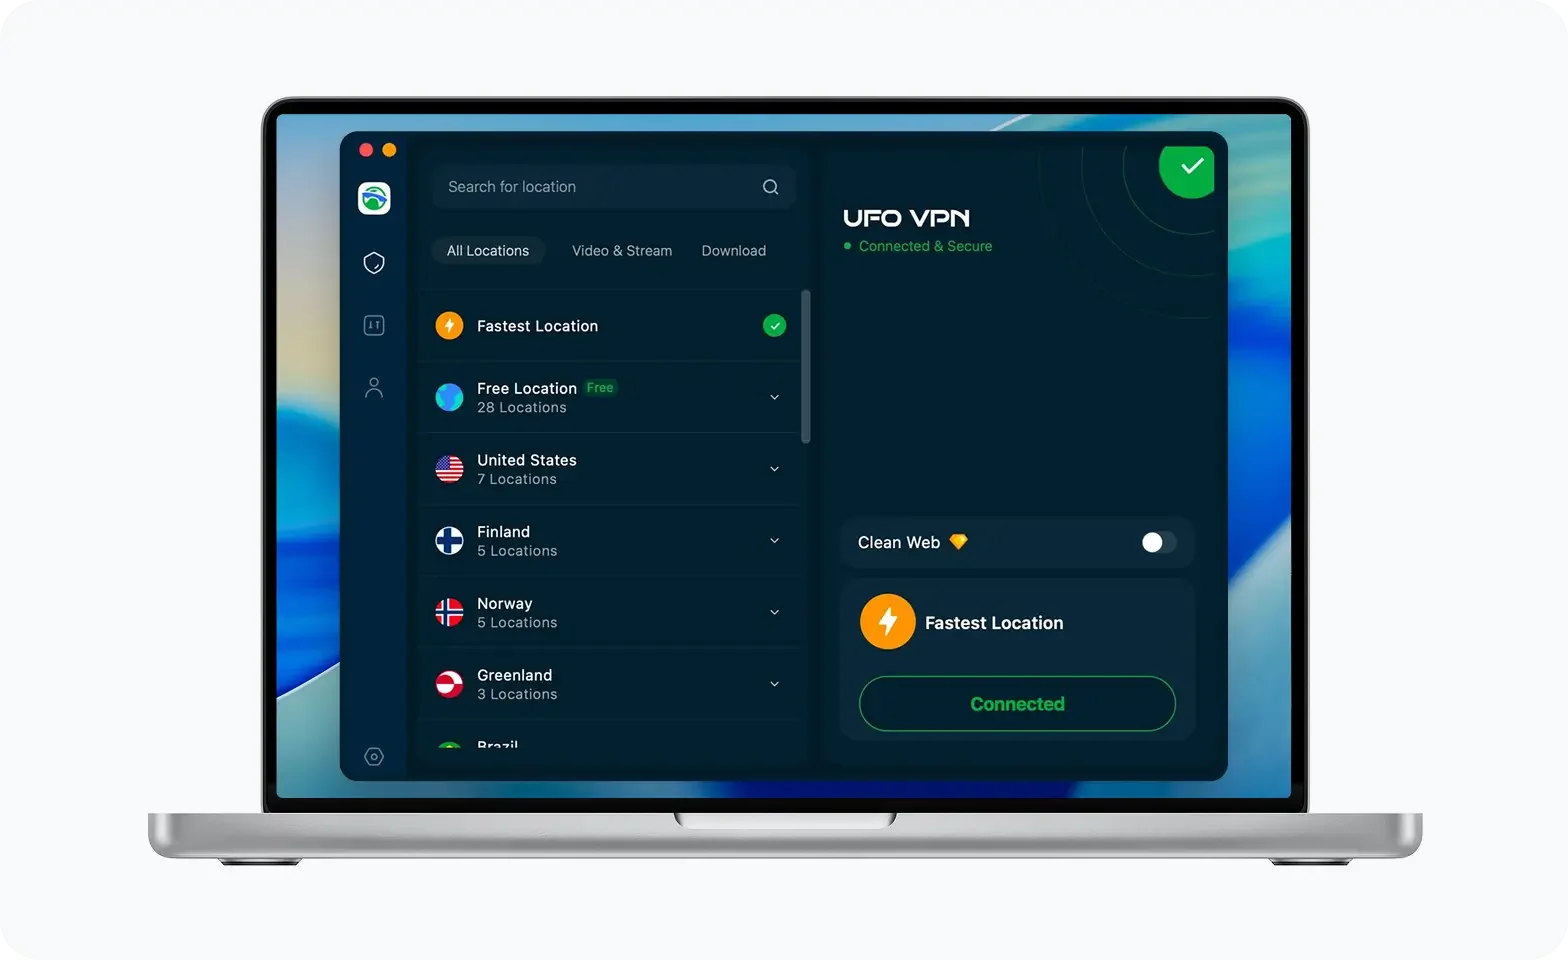
Desbloquea las funciones Pro
Si ya te has pasado al plan premium, podrás disfrutar de servidores exclusivos para streaming en 4K y funciones avanzadas como Kill Switch, Split Tunneling y aceleración de juegos. Así, tu Mac estará optimizado y protegido.

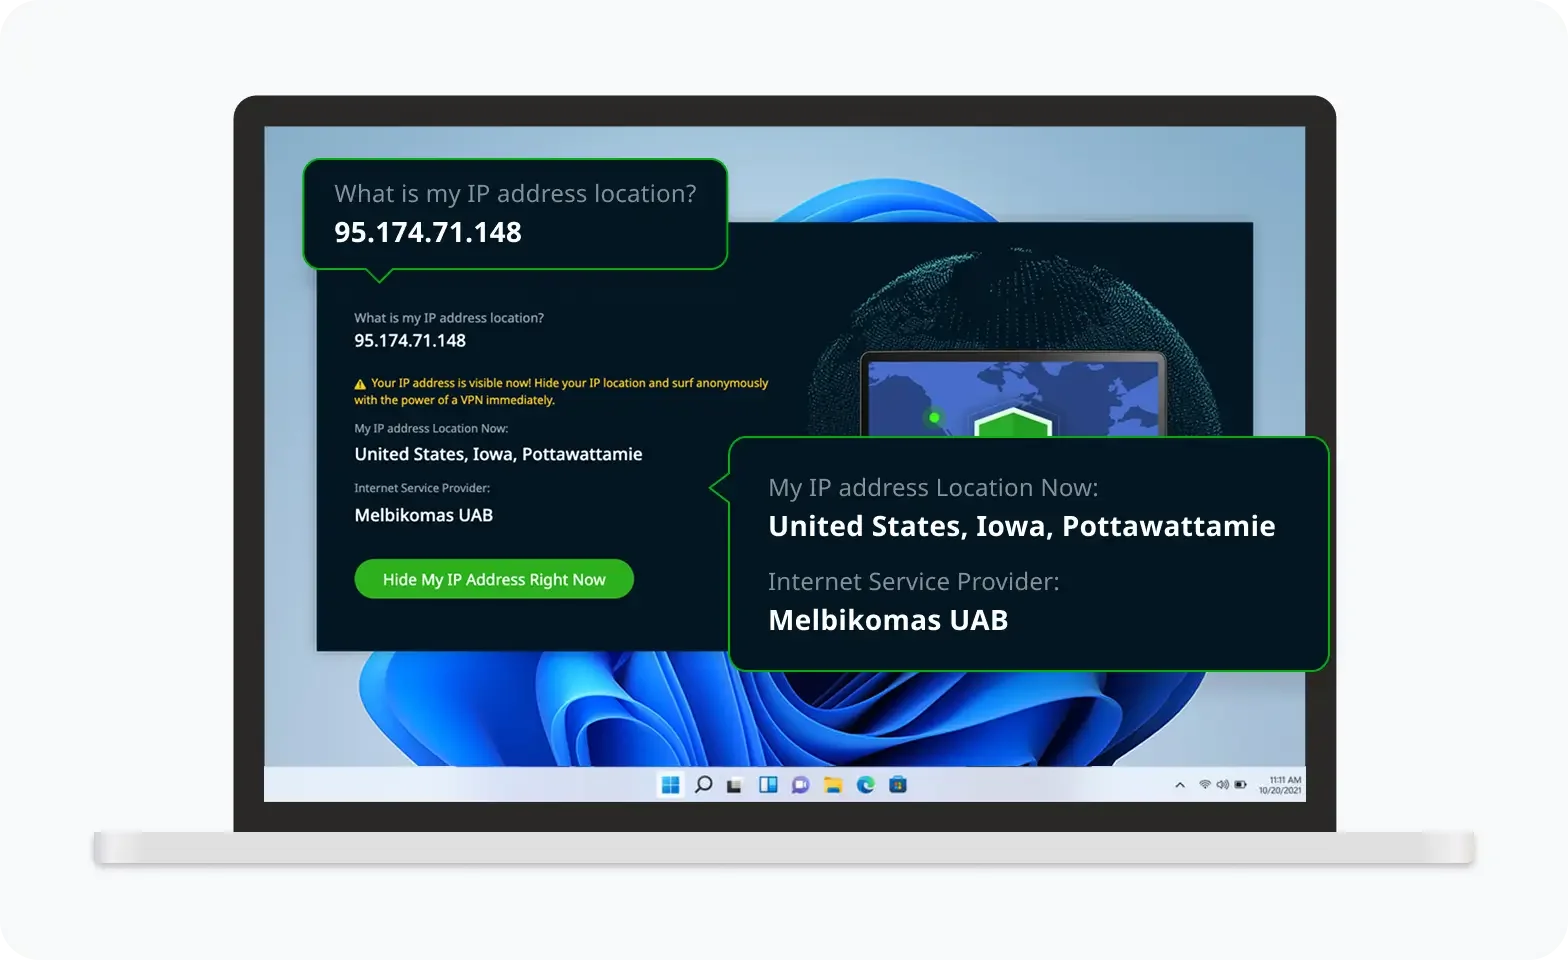
Comprueba tu dirección IP
Utiliza la función «¿Cuál es mi IP?» de UFO VPN para consultar tu nueva dirección IP. Así podrás comprobar que tu conexión es segura y anónima, y que puedes navegar por Internet de forma segura, estés donde estés y en cualquier momento.

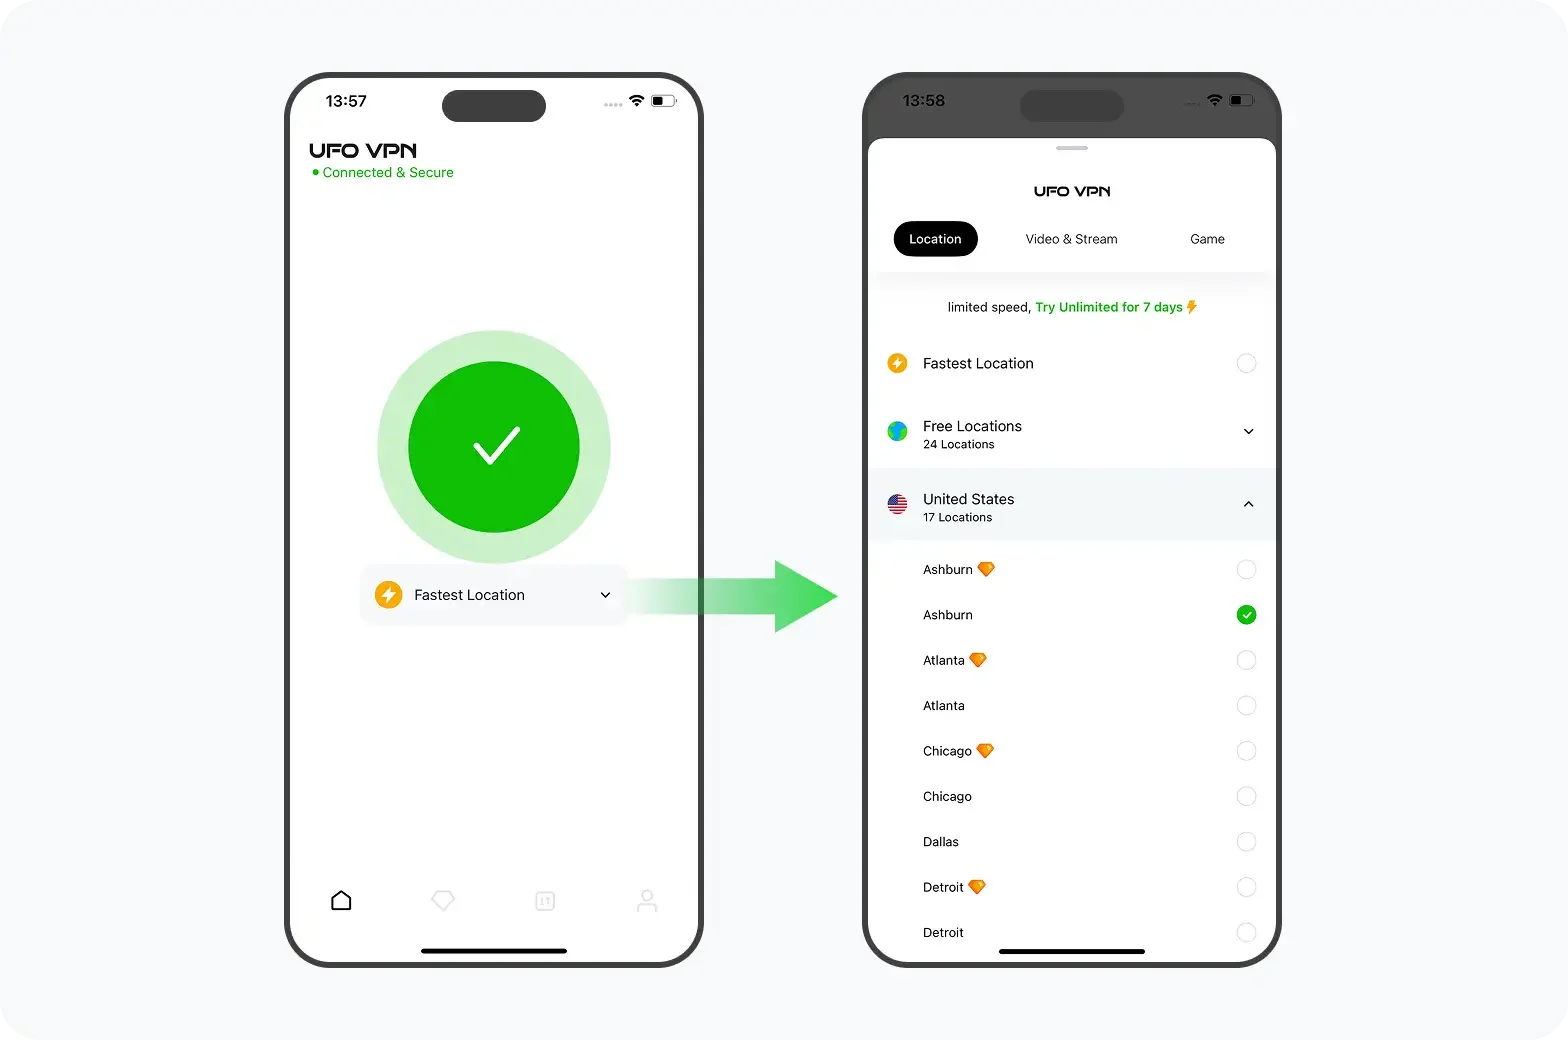
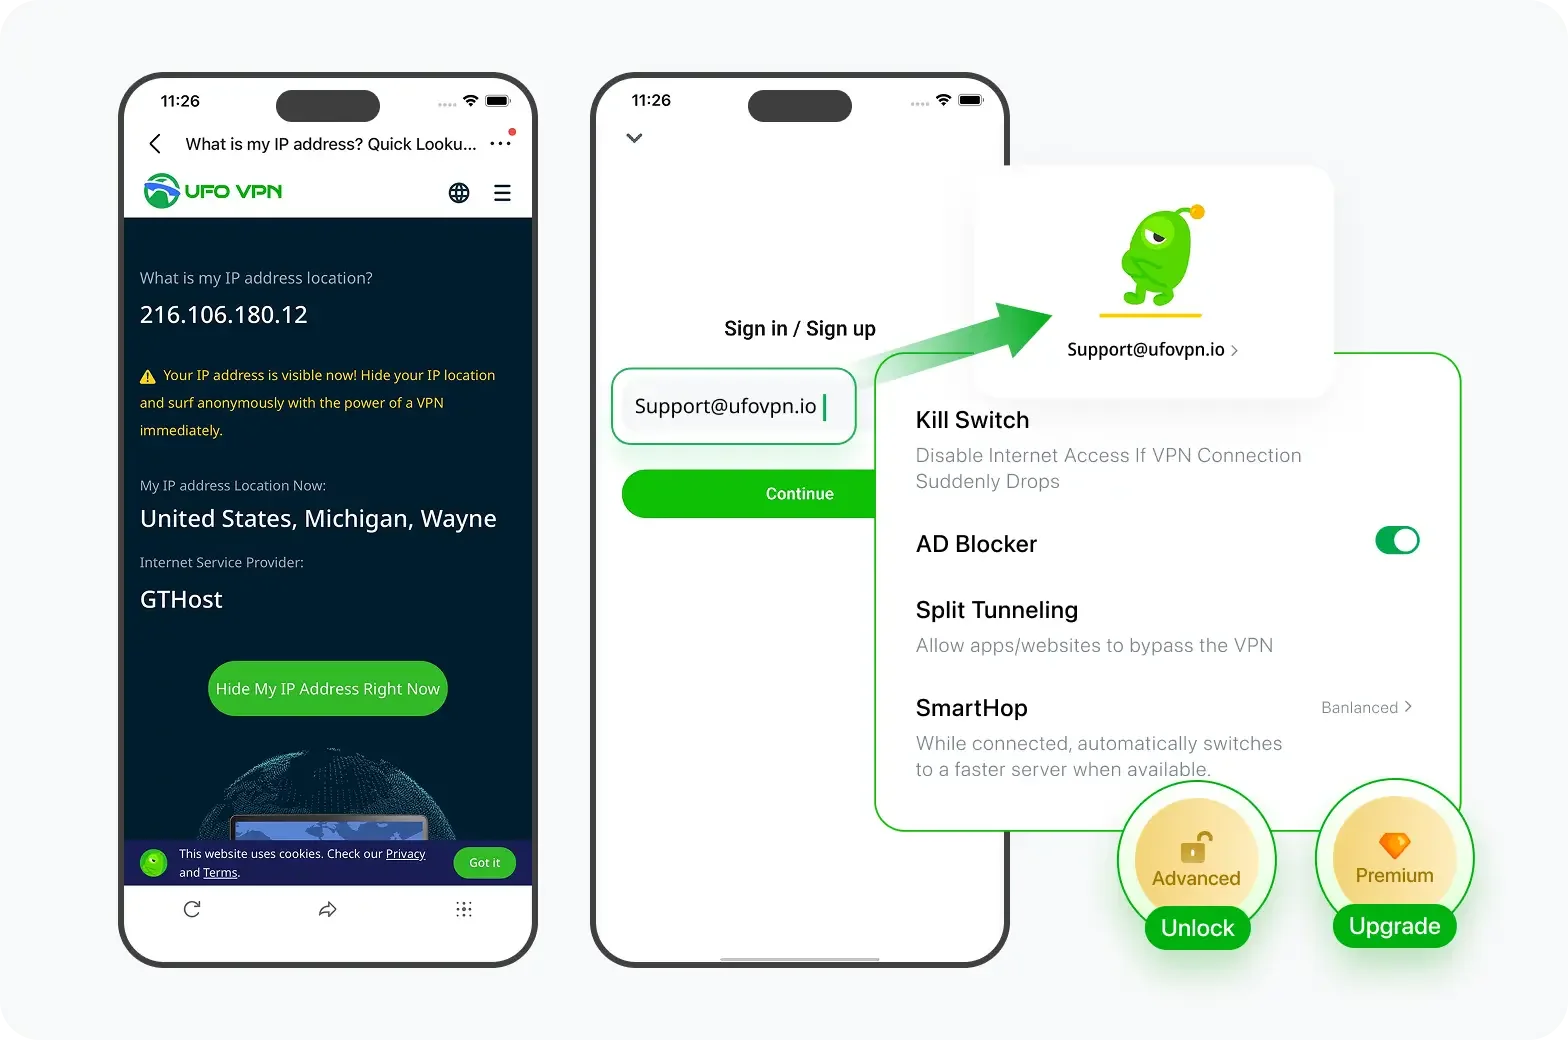
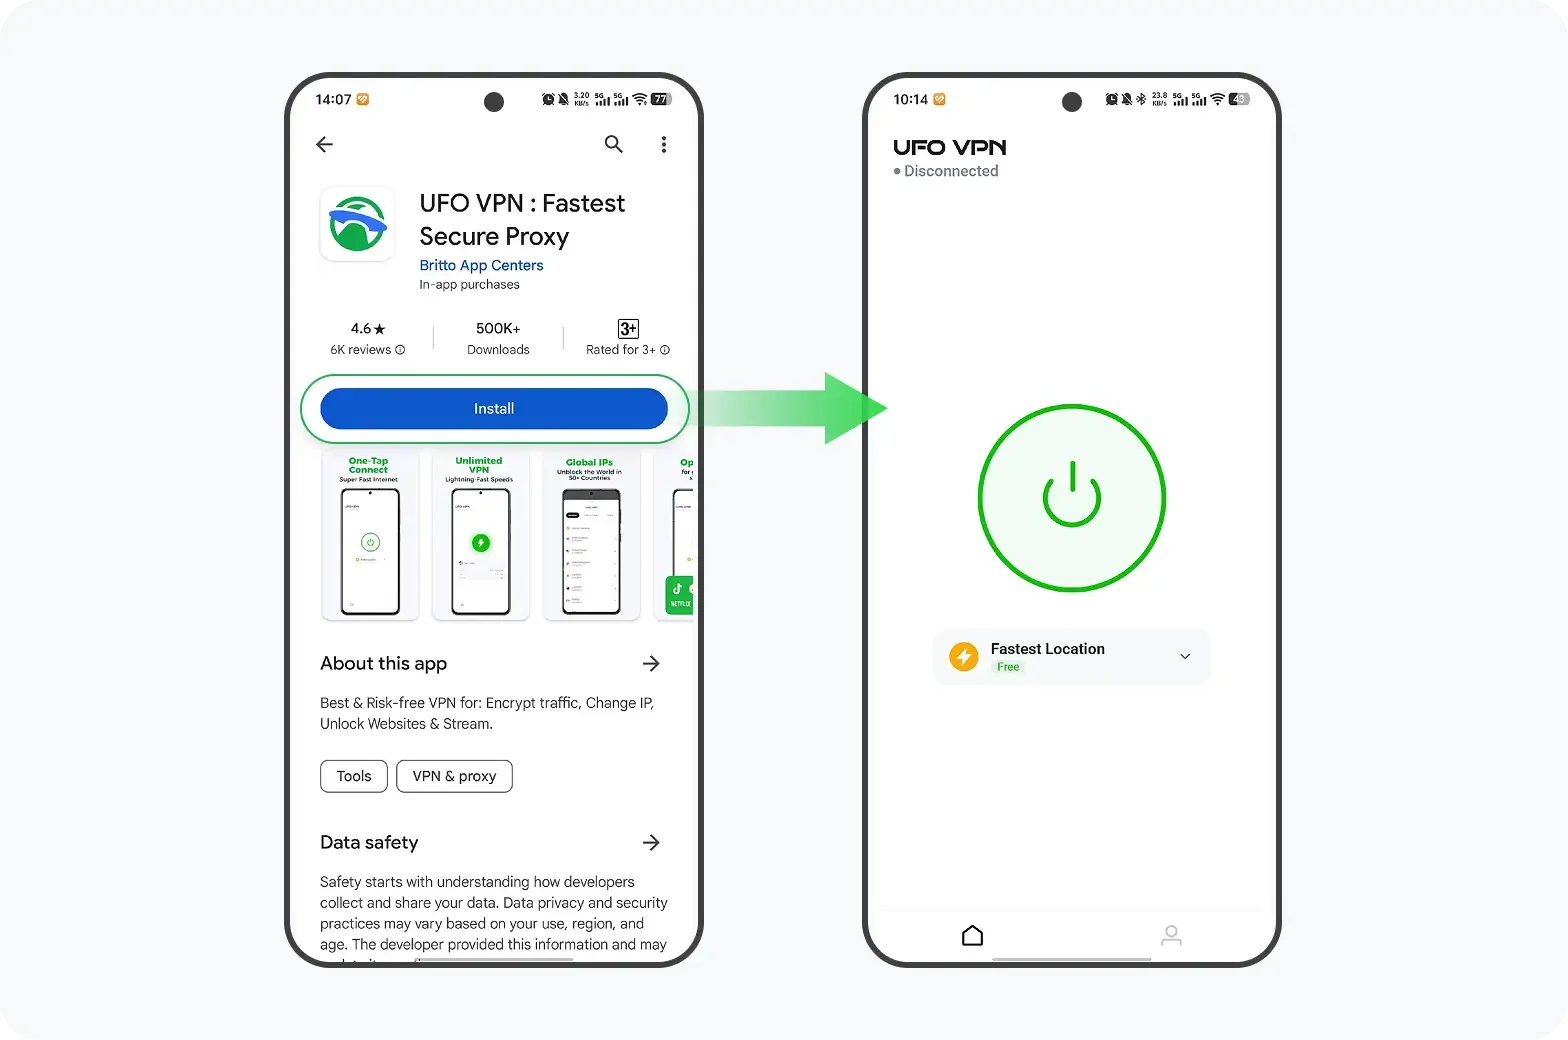
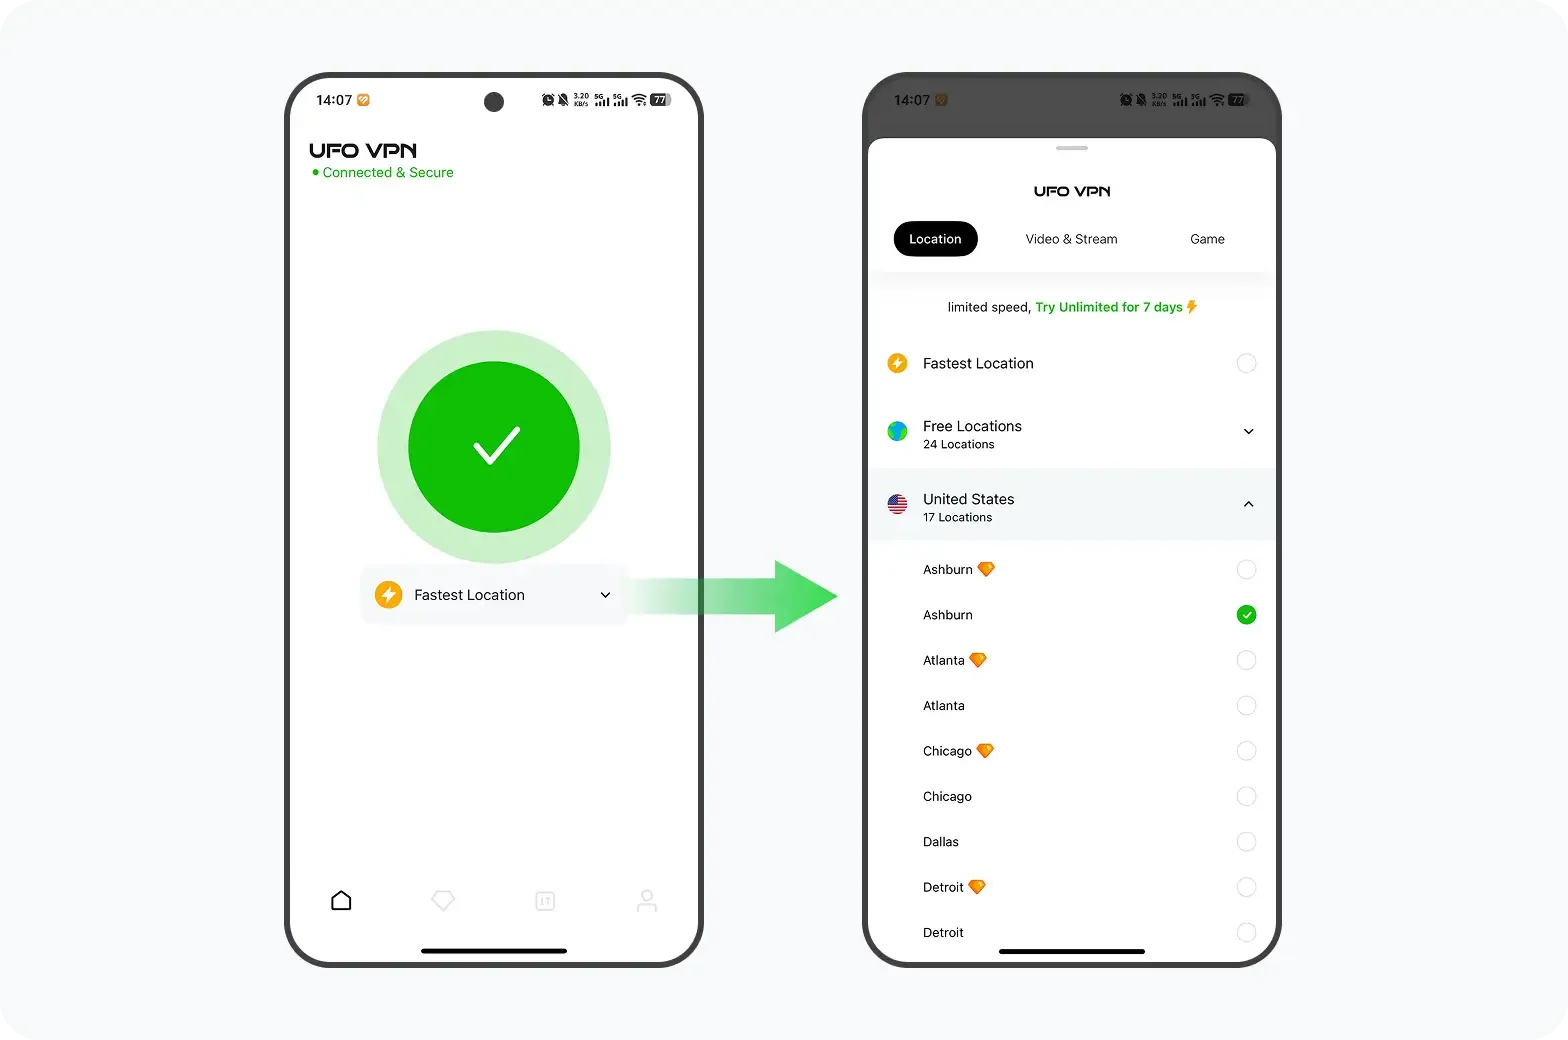
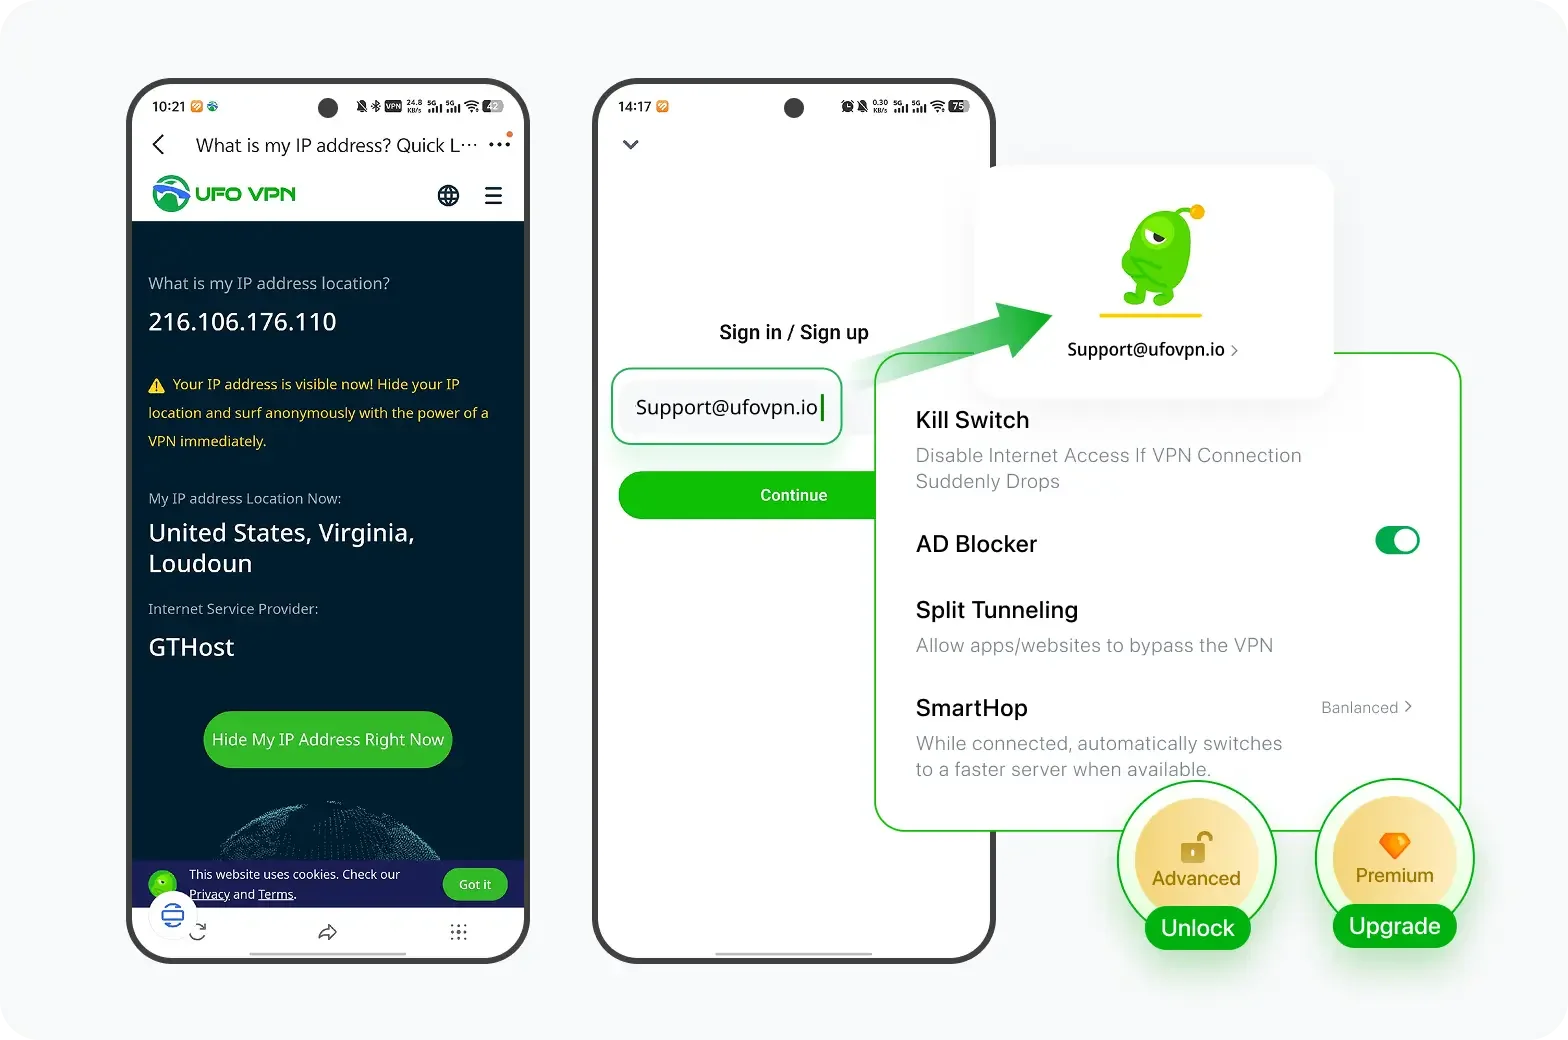
Aunque ninguna solución garantiza una protección absoluta, la combinación de una VPN con un alojamiento preparado para ataques DDoS o un dispositivo de hardware dedicado eleva considerablemente el nivel de dificultad para los atacantes que utilizan herramientas gratuitas de sobrecarga de IP.
Otras estrategias para protegerte de los ataques DDoS
Además de utilizar una VPN, existen varias medidas para prevenir y mitigar ataques DDoS. Lo más eficaz es combinar distintas capas de protección.
-
Firewall de aplicaciones web (WAF): bloquea patrones de solicitudes maliciosas dirigidas a aplicaciones y servidores web.
-
Limitación de solicitudes y CAPTCHA: restringe el tráfico sospechoso y permite distinguir entre usuarios legítimos y bots.
-
Filtrado de tráfico y Null Routing: permite bloquear o descartar tráfico malicioso a nivel del proveedor de Internet mediante mecanismos como BGP.
-
Servicios Anycast y CDN: distribuyen el tráfico entre distintos centros de datos y puntos de presencia. Proveedores como Cloudflare y Akamai ofrecen soluciones de este tipo.
-
Monitorización de botnets: utiliza información sobre amenazas para identificar y bloquear direcciones IP relacionadas con redes de dispositivos comprometidos.
-
Respuesta ante incidentes y denuncias: conserva los registros de actividad, contacta con tu proveedor de Internet para solicitar medidas de filtrado y denuncia los ataques ante las autoridades correspondientes.
Preguntas frecuentes
¿Qué diferencia hay entre un IP stresser gratis y un booter de pago?
Los IP stressers gratis suelen ofrecer pruebas limitadas para promocionar planes de pago. Los booters de pago normalmente anuncian mayor ancho de banda, más métodos de ataque y sesiones de mayor duración.
¿Se puede contratar un servicio de protección contra DDoS?
Sí. Servicios como Cloudflare Spectrum o AWS Shield Advanced ofrecen protección contra ataques DDoS a gran escala. Algunas de estas soluciones están orientadas a empresas y pueden tener costes elevados.
¿Una VPN para móviles protege contra ataques DDoS?
Una VPN puede ocultar la IP pública que ven los servicios a los que te conectas desde el móvil. Sin embargo, no protege necesariamente tu conexión doméstica si el atacante ya conoce la IP de tu router. En esos casos, pueden ser necesarias medidas adicionales a nivel de red.
¿Cómo saber si estoy sufriendo un ataque DDoS?
Busca aumentos anormales de tráfico en el router o firewall, servicios que dejan de responder y un volumen inusual de solicitudes de red. Herramientas de monitorización como Zabbix o Netdata pueden ayudarte a detectar estos cambios.
¿Se puede lanzar un ataque DDoS contra un servidor VPN?
Sí. Los servidores VPN también pueden ser objetivos de ataques DDoS. Sin embargo, los proveedores que cuentan con infraestructura distribuida y medidas específicas de mitigación pueden resistir mejor estos ataques.
¿Puedo denunciar a alguien que utiliza un IP booter para atacarme?
Sí. Puedes contactar con tu proveedor de Internet, presentar una denuncia por abuso del servicio y acudir a las autoridades competentes. Conserva los registros de red y cualquier otra prueba que pueda ayudar a investigar el ataque.